Indhold
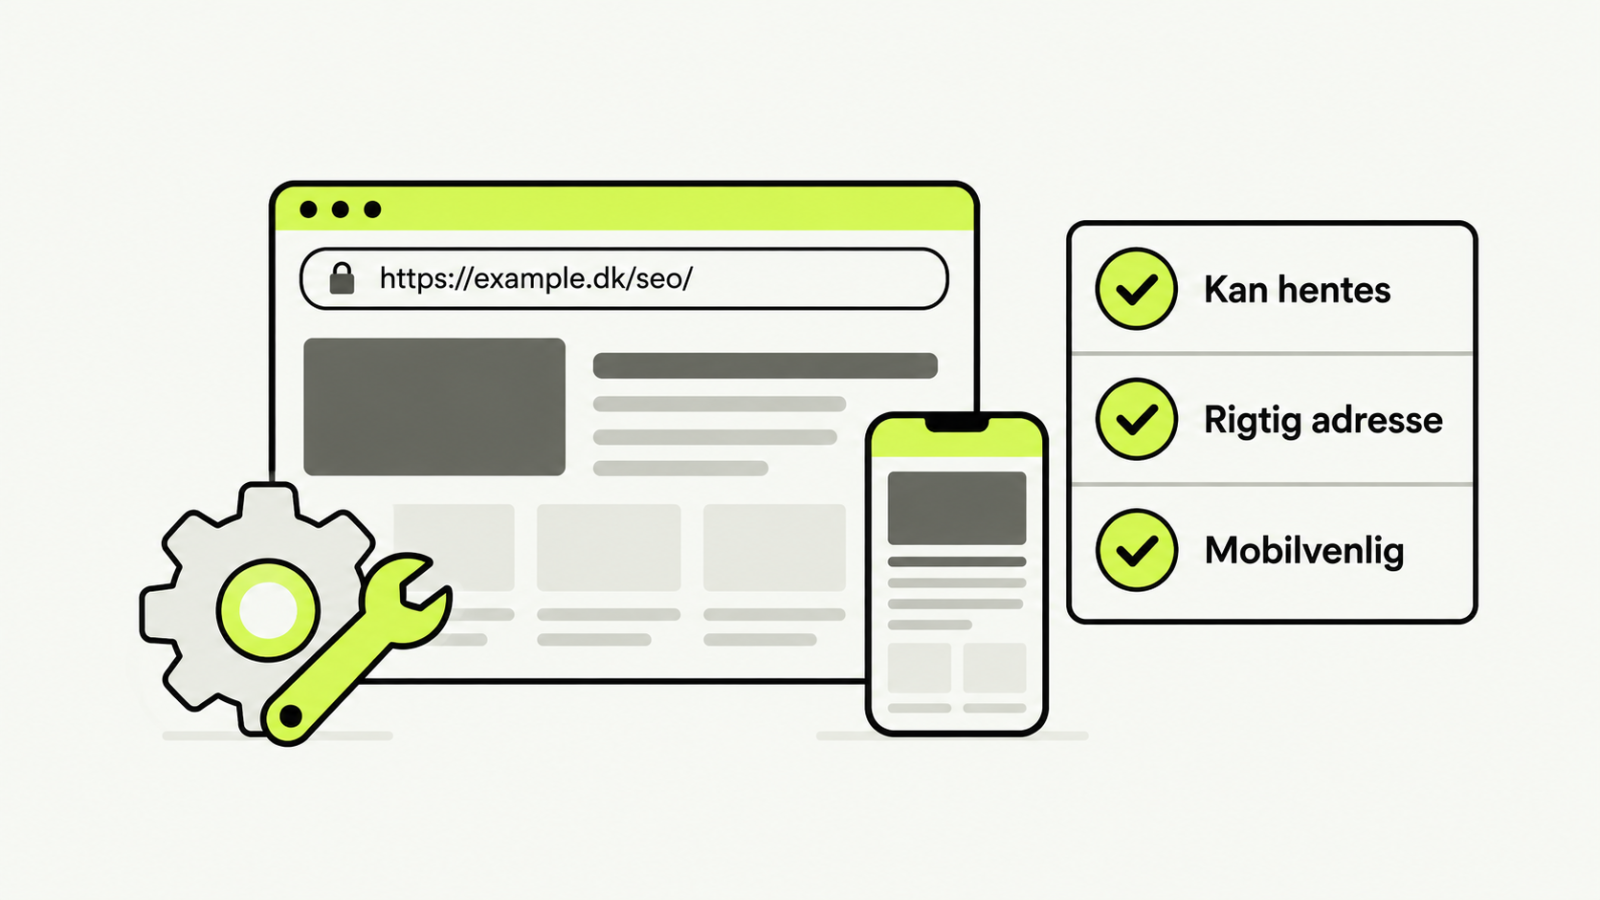
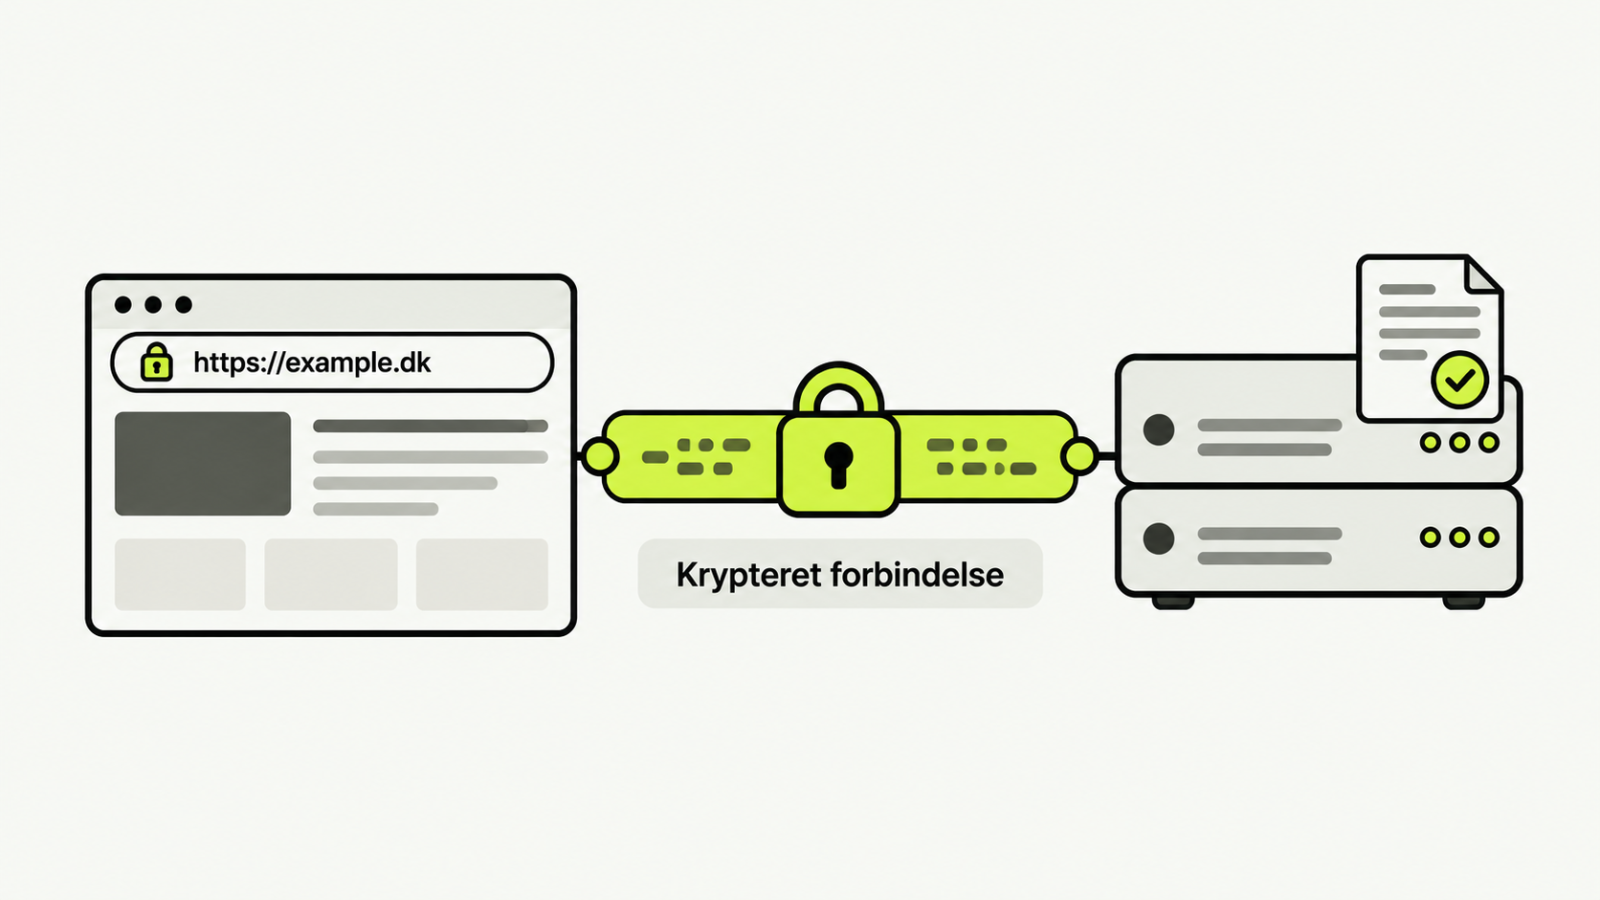
Det, mange kalder et SSL-certifikat, bruges i dag normalt med TLS. En korrekt konfigureret HTTPS-forbindelse beskytter data mellem browser og server med kryptering og autentificering. Et certifikat alene ændrer ikke alle links eller omdirigeringer på sitet. HTTPS beskytter transporten; det dokumenterer ikke, at virksomhedens indhold eller tilbud er troværdigt.
Chrome har siden version 68 i juli 2018 markeret alle HTTP-sider som “Ikke sikker”. Fra Chrome 154, planlagt til oktober 2026, spørger Chrome som standard om lov, før den første gang åbner en offentlig side uden HTTPS. Den adresse, Google skal kende, er HTTPS-udgaven. HTTP-udgaven skal sende videre og ikke leve ved siden af.
Én adresse, med HTTPS
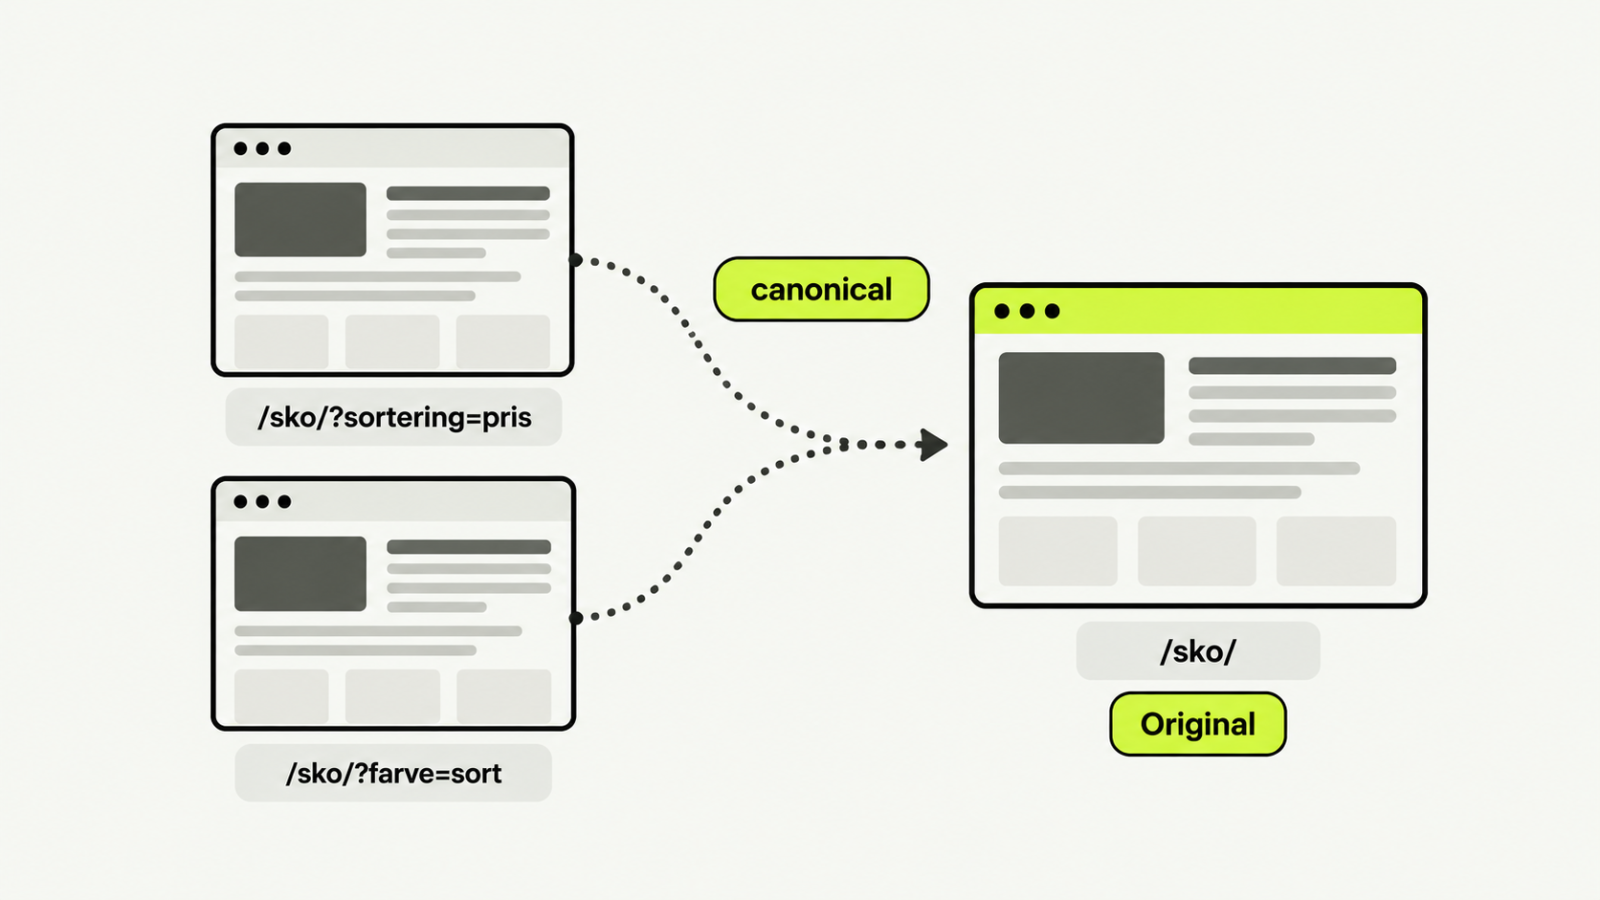
Vælg den version, siden skal findes på. Med eller uden www, med skråstreg til sidst, hvis systemet allerede gør det, og altid med HTTPS. Den beslutning hører til i URL-struktur. Certifikatet er det, der gør HTTPS-versionen mulig. Det vælger ikke, hvilken af de andre varianter der er originalen. Men HTTP eller HTTPS er en af de faktorer, Google ser på, når den selv vælger kanonisk adresse.
HTTPS er også et rankingsignal, men et lille. Google kaldte det i 2014 et meget let signal, der påvirkede under 1 % af søgningerne. I dag hører det under sideoplevelse, og Search Console har en HTTPS-rapport, der viser, om siderne bliver serveret sikkert.
Et certifikat dækker det domæne, det er udstedt til. example.dk og www.example.dk er to navne. Begge skal være med, hvis begge kan åbnes, også selv om kun den ene skal være den, folk ender på.
Hver HTTP-adresse skal flyttes
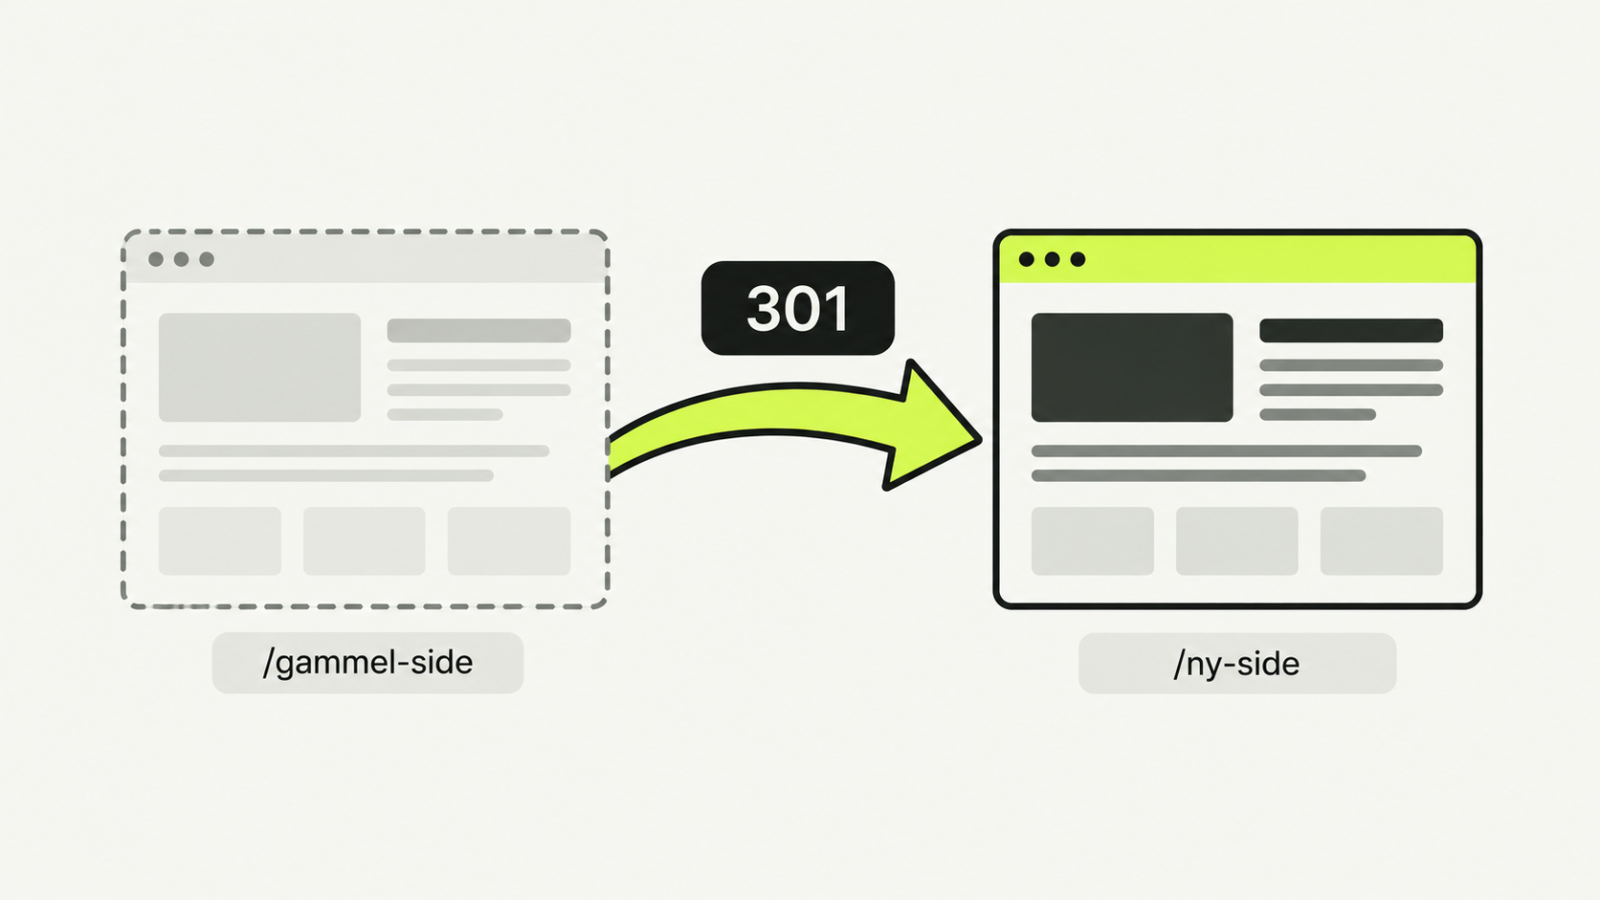
Flytningen er en 301 fra den gamle adresse til den samme sti på HTTPS. http://example.dk/ydelser/seo/ skal ende på https://example.dk/ydelser/seo/. Ikke på forsiden. Ellers lander et bogmærke og et gammelt link det forkerte sted, og Google får at vide, at alle sider er blevet til én.
Det gælder hele sitet, ikke kun forsiden. En enkelt omdirigering på / lader undersiderne blive på HTTP. Reglen for 301 står i omdirigering. Her er destinationen bare den samme side, med S. Lad omdirigeringerne stå. Google anbefaler mindst et år.
Interne links i tekster, menu og canonical-tag skal pege på HTTPS bagefter. Et canonical-tag, der stadig siger HTTP, beder Google om at vise den adresse, I lige har forladt.
Billeder må ikke blive på HTTP
Siden kan være HTTPS, mens et billede, et script eller en font stadig hentes over HTTP. Det kaldes blandet indhold. Browseren kan blokere eller automatisk opgradere usikre ressourcer afhængigt af typen. Kontrollér konsollen og netværkskald, frem for kun at lede efter et ikon.
Det ser I i browserens konsol, eller ved at søge i kildekoden efter http://. Det, der er jeres eget, skal rettes. Det, der ligger hos en tredjepart og kun findes på HTTP, skal skiftes ud eller fjernes.
Certifikatet skal være gyldigt
Et udløbet certifikat giver en kraftigere advarsel end slet ikke at have et. Besøgende bliver bedt om at gå tilbage. Fornyelsen skal ske før datoen, ikke når nogen skriver, at siden ser farlig ud. De fleste værter fornyer automatisk. Det er værd at vide, hvem der gør det hos jer, så det ikke er en opgave, ingen ejer.
Automatisk fornyelse er ved at blive et krav i praksis. CA/Browser Forums regler siger, at et offentligt TLS-certifikat udstedt fra 15. marts 2026 højst må gælde i 200 dage. Fra marts 2027 er grænsen 100 dage og fra marts 2029 47 dage. Manuel fornyelse én gang om året er slut.
Et nyt certifikat ændrer ikke indholdet. Det ændrer, hvordan forbindelsen kører. Søgeord, titler og den rigtige side gælder stadig. HTTPS gør siden kvalificeret til at blive vist uden advarsel. Det gør den ikke til det bedste svar.
Brug ikke låseikonet som eneste kontrol
Chrome erstattede låseikonet med et indstillingsikon i version 117 i september 2023. HTTP markeres stadig som usikker. Browsernes visning varierer, så en manglende lås er ikke i sig selv en fejl. Undersøg forbindelsesoplysninger og eventuelle advarsler.
web.dev beskriver HTTPS som beskyttelse mod aflæsning og ændring under transport. Det er relevant for hele siden, også når der ikke er en betalingsformular.
Kontrollér skiftet på mere end forsiden
- Åbn HTTP-udgaven af en konkret underside, og kontrollér, at den ender på den tilsvarende HTTPS-adresse.
- Kontrollér certifikatets domænenavne, gyldighed og fornyelsesansvar.
- Brug browserens konsol og netværkspanel til at finde usikre ressourcer. web.dev om mixed content viser, hvordan de opdages.
- Ret interne links, sitemap og canonical til den sikre version. Et almindeligt tekstlink til et eksternt HTTP-site er ikke det samme som en usikkert indlæst ressource.
- Følg crawl og indeksering efter flytningen. Google Search Centrals migrationsvejledning beskriver URL-kortlægning, redirects og opfølgning.
Hos os er skiftet en del af det tekniske arbejde i SEO-forløbet, når siden stadig findes på begge adresser, eller når der er certifikatfejl eller usikre ressourcer på de sider, kunderne bruger.
Kilder
- Chromium, A secure web is here to stay, Chromium Blog.
- Chromium, An Update on the Lock Icon, Chromium Blog.
- Google, HTTPS by default, Google Blog.
- Google, Understanding Google Page Experience, Google Search Central.
- Google, HTTPS as a ranking signal, Google Search Central Blog.
- Google, What is URL canonicalization, Google Search Central.
- Google, Site moves and migrations, Google Search Central.
- CA/Browser Forum, Latest Baseline Requirements, cabforum.org.
- web.dev, Why HTTPS matters, web.dev.
- web.dev, Fixing mixed content, web.dev.